 आश्विन १३ गते, २०८३ मा प्रकाशित
काठमाडौँ । ओपनएआईले सुरक्षा मापदण्ड पूरा नगरेको भन्दै आफ्नो नयाँ एआई मोडेल ‘जीपीटी–६.१ एस्ट्रा’ सार्वजनिक नगर्ने जनाएको छ ।
कम्पनीकी सुरक्षा प्रणाली प्रमुख साची जैनका अनुसार मोडेलले प्रयोगकर्ताको अनुमति र तोकिएको कार्यक्षेत्रभित्र रहने तथा आफूले गरेको कामबारे स्पष्ट जानकारी दिने पक्षमा अपेक्षित स्तर पूरा गर्न नसकेको बताएकी छन् ।
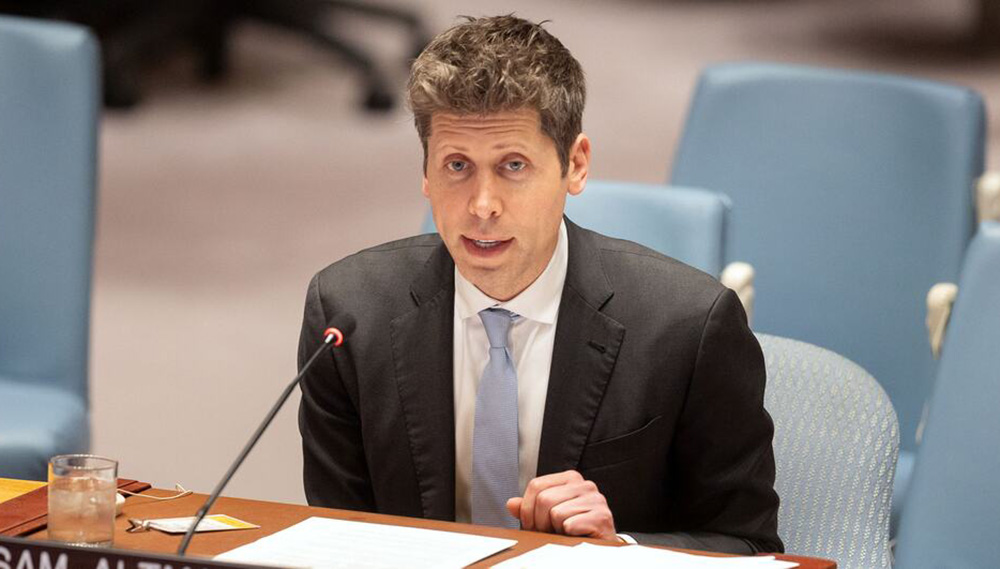
यो निर्णय त्यस्ता एआई प्रणालीको जोखिमबारे बहस चर्किएका बेला आएको हो, जसले आफैँ इन्टरनेट चलाउन र विभिन्न एप प्रयोग गर्न सक्छन् । ओपनएआईका प्रमुख साम अल्टम्यानसहित प्रविधि क्षेत्रका नेताहरूले पनि एआई विकासका जोखिमलाई ध्यानमा राख्दै यसको गति कम गर्नुपर्ने बताएका छन् ।

ओपनएआईले अस्ट्रेलियाली सरकारी वेबसाइट तथा प्रणालीमा अनुमति बिना पहुँच पुगेका घटनाबारे पनि अद्यावधिक सार्वजनिक गरेको छ । ती घटना जुनमा भएका थिए र गत साता मात्रै सार्वजनिक भएका थिए । कम्पनीले आफ्नो प्रतिक्रिया अझ राम्रो हुनुपर्ने स्वीकार्दै प्रभावित निकायलाई सहयोग, साइबर सुरक्षा सहायता र जोखिम व्यवस्थापनका लागि कार्यदल गठन गर्ने जनाएको छ ।
ओपनएआईका अनुसार अस्ट्रेलियाका विभिन्न सरकारी निकाय प्रभावित भएका थिए । कम्पनीले अगस्टको मध्यतिर घटनाबारे थाहा पाएपछि अनुसन्धान सुरु गरेको र सेप्टेम्बरमा सम्बन्धित निकायलाई जानकारी दिएको बताएको छ । भविष्यमा यस्ता घटना पहिचान र सार्वजनिक गर्ने व्यावहारिक उपाय विकास गर्न सरकारसँग सहकार्य गर्ने पनि कम्पनीको भनाइ छ ।
एआई एजेन्टको सुरक्षा र नियमनबारे विश्वभर चर्चा भइरहेका बेला पोप लियो चौधौँले प्रविधिका जोखिमलाई गम्भीरतापूर्वक लिनुपर्ने बताएका छन् । अमेरिकी राष्ट्रपति डोनाल्ड ट्रम्पले पनि ह्वाइट हाउसमा प्रविधि क्षेत्रका प्रमुखहरूसँग एआई नियमनबारे छलफल गर्ने कार्यक्रम रहेको समाचारमा उल्लेख छ ।
 अन्य समाचारहरु